DDRop pozwala obejść ochronę danych w chmurze
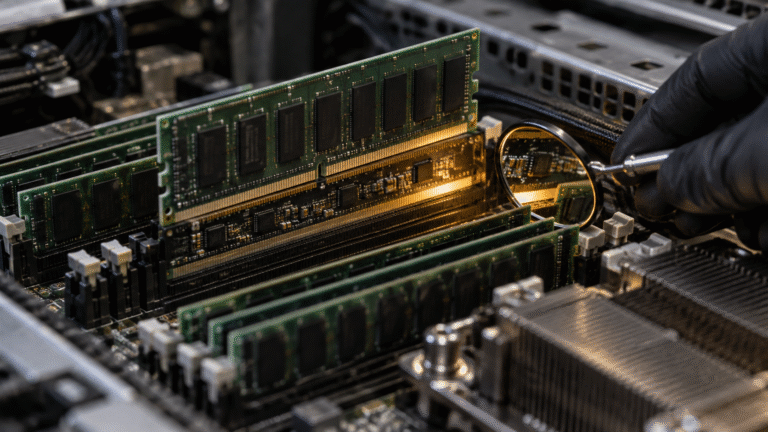
Badacze opracowali DDRop, czyli atak sprzętowy pozwalający naruszyć zabezpieczenia danych przetwarzanych w chronionych środowiskach chmurowych. Metoda dotyczy technologii Intela i AMD, ale wymaga fizycznego dostępu do serwera oraz uprzywilejowanej kontroli nad jego oprogramowaniem. W eksperymentach zakłócano zapisy do pamięci DDR5.
Starsze dane pozostają poprawnie zaszyfrowane
.Przedmiotem badań było confidential computing, czyli poufne przetwarzanie danych. Technologie te mają chronić informacje podczas wykonywania obliczeń, również przed operatorem infrastruktury. Mogą zabezpieczać dane osobowe, informacje finansowe i zadania wykorzystujące sztuczną inteligencję.
Badaniami kierował zespół KU Leuven, współpracujący między innymi z Durham University, ETH Zurich i Google. Uczestniczył w nich prof. David Oswald z Durham, którego zespół pomagał projektować urządzenie i oceniać jego działanie na platformie Intel TDX.
DDRop wykorzystuje niewielką płytkę elektroniczną umieszczaną pomiędzy modułem pamięci a serwerem. Urządzenie ingeruje w komunikację z pamięcią, selektywnie uniemożliwiając zapis nowych wartości. W rezultacie pozostają w niej starsze dane, które nadal można poprawnie odszyfrować.
Problemem jest brak kryptograficznej kontroli aktualności danych. Poprawnie zaszyfrowana zawartość nie musi być najnowszą zawartością, którą procesor polecił zapisać. Chroniona maszyna wirtualna może więc kontynuować obliczenia na nieaktualnym stanie pamięci, nie rozpoznając manipulacji.
Skutki zależą od platformy i konfiguracji
.Badacze wykazali podatność mechanizmu zapisu w Intel TDX, Intel Scalable SGX i AMD SEV-SNP. Najdalej idące demonstracje dotyczyły TDX: obejmowały dostęp do chronionych danych i fałszowanie raportów atestacji, za pomocą których klient sprawdza konfigurację uruchomionego środowiska.
Zakres wyników wymaga jednak rozróżnienia. Pełne demonstracje ataków na TDX przeprowadzono w konfiguracji z logiczną ochroną integralności. W przypadku AMD pokazano węższy efekt, związany z kopiowaniem zawartości stron pamięci. Nie oznacza to jednakowego przełamania wszystkich zabezpieczeń na każdej platformie.
Publikacja opisuje eksperyment badawczy. Nie przedstawia dowodów włamań do komercyjnych usług chmurowych z wykorzystaniem DDRop ani masowego wycieku danych klientów.
Producenci wskazują granice deklarowanej ochrony
.Intel i AMD opublikowały stanowiska 14 września 2026 r., po skoordynowanym zgłoszeniu wyników. Obie firmy wskazują, że opisany atak fizyczny wykracza poza przyjęty zakres zagrożeń, przed którymi mają chronić ich rozwiązania confidential computing.
AMD nie planuje nadania identyfikatora CVE ani wydania środków zaradczych w odpowiedzi na zgłoszenie. Intel analizuje dodatkowe zabezpieczenia architektury i metody wykrywania takich ingerencji.
Intel zaleca ograniczanie i monitorowanie fizycznego dostępu do serwerów, bezpieczne procedury dostaw oraz obsługi sprzętu, minimalizowanie uprawnień oprogramowania i aktualizowanie systemów. Rekomendacje te nie oznaczają, że udostępniono aktualizację usuwającą sam mechanizm DDRop.
Szymon Ślubowski