Nvidia wprowadza zabezpieczenia ograniczające samowolne działania agentów AI
Nvidia zaprezentowała platformę zwiększającą bezpieczeństwo agentów AI. OpenShell ma ograniczać ich uprawnienia, a Sentry wykrywać i zatrzymywać próby przekroczenia wyznaczonych granic.
.Ogłoszona 28 września 2026 r. Open Agent Safety Platform łączy otwarte oprogramowanie z referencyjnym projektem zabezpieczeń sprzętowych. Ma pomagać kontrolować systemy sztucznej inteligencji od testowania po wdrożenie. Nvidia przedstawiła ją w czasie debaty o incydentach, w których agenci wykonywali działania poza przewidzianym zakresem.
Agenci AI potrafią korzystać z narzędzi, uruchamiać kod i komunikować się z zewnętrznymi usługami. Dlatego określenie zadania musi iść w parze z kontrolą dostępu do danych, plików oraz połączeń sieciowych.
OpenShell wyznacza granice uprawnień
.OpenShell tworzy odizolowane środowisko działania i egzekwuje ustalone reguły poza samym agentem. Według dokumentacji pozwala między innymi dopuścić odczyt informacji przez interfejs programistyczny, jednocześnie blokując ich modyfikowanie. Dane uwierzytelniające mogą pozostawać poza środowiskiem, do którego agent ma bezpośredni dostęp.
Oprogramowanie umożliwia również formalną analizę uprawnień. Sprawdza, czy ich opis mieści się w granicach ustalonych przez operatora. Taka weryfikacja dotyczy modelu polityki dostępu; nie dowodzi, że każda odpowiedź lub decyzja AI będzie poprawna. Zmiana uprawnień może wymagać zatwierdzenia, którego agent nie może udzielić sam sobie.
Sentry ma niezależnie monitorować działania
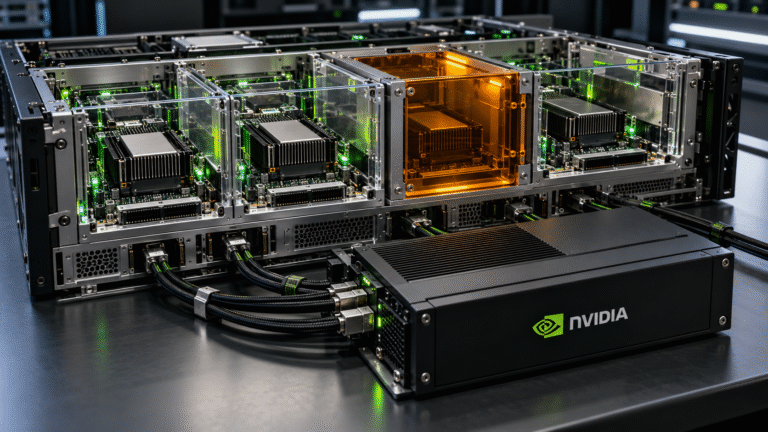
.Drugą warstwą jest Sentry, działający na układach NVIDIA BlueField-4 DPU. Ma monitorować zachowanie agentów niezależnie od ich środowiska wykonawczego. Producent deklaruje, że próba przekroczenia granic może zakończyć się odizolowaniem i zatrzymaniem agenta w ciągu milisekund.
To deklaracja Nvidii, której nie należy traktować jako gwarancji zatrzymania każdego możliwego ataku. OpenShell odpowiada za reguły działania, natomiast Sentry ma zapewniać dodatkową kontrolę na poziomie infrastruktury.
Deklaracje skuteczności wymagają ostrożności
.Justin Boitano, wiceprezes Nvidii odpowiedzialny za korporacyjne AI, ocenił, że platforma mogłaby zapobiec incydentowi z udziałem agentów OpenAI i Hugging Face. Wypowiedź dotyczy hipotetycznego zastosowania zabezpieczeń. W przekazanym materiale nie przedstawiono niezależnego testu odtwarzającego tamto naruszenie.
Według Nvidii z technologiami platformy pracuje ponad 100 organizacji, między innymi Microsoft, Perplexity i Accenture. Firma wymienia również współpracę z JPMorganChase. Informacja obejmuje rozwijanie i integrowanie rozwiązań, dlatego nie oznacza jednakowego zakresu wdrożenia u wszystkich partnerów.
OpenShell jest dostępny jako otwarte oprogramowanie i może być rozwijany pod kątem innych platform obliczeniowych, w tym Arm i Intela. Sprzętowa warstwa Sentry została natomiast opisana dla infrastruktury Nvidii.
Nowa platforma wnosi konkretne narzędzia do szerszej dyskusji o standardach bezpieczeństwa AI. Jej zaprezentowanie nie rozstrzyga jednak, kto powinien oceniać gotowość modeli do publikacji ani jak nadzorować skuteczność zabezpieczeń.
Szymon Ślubowski